ფოტო: REUTERS/Annegret Hilse
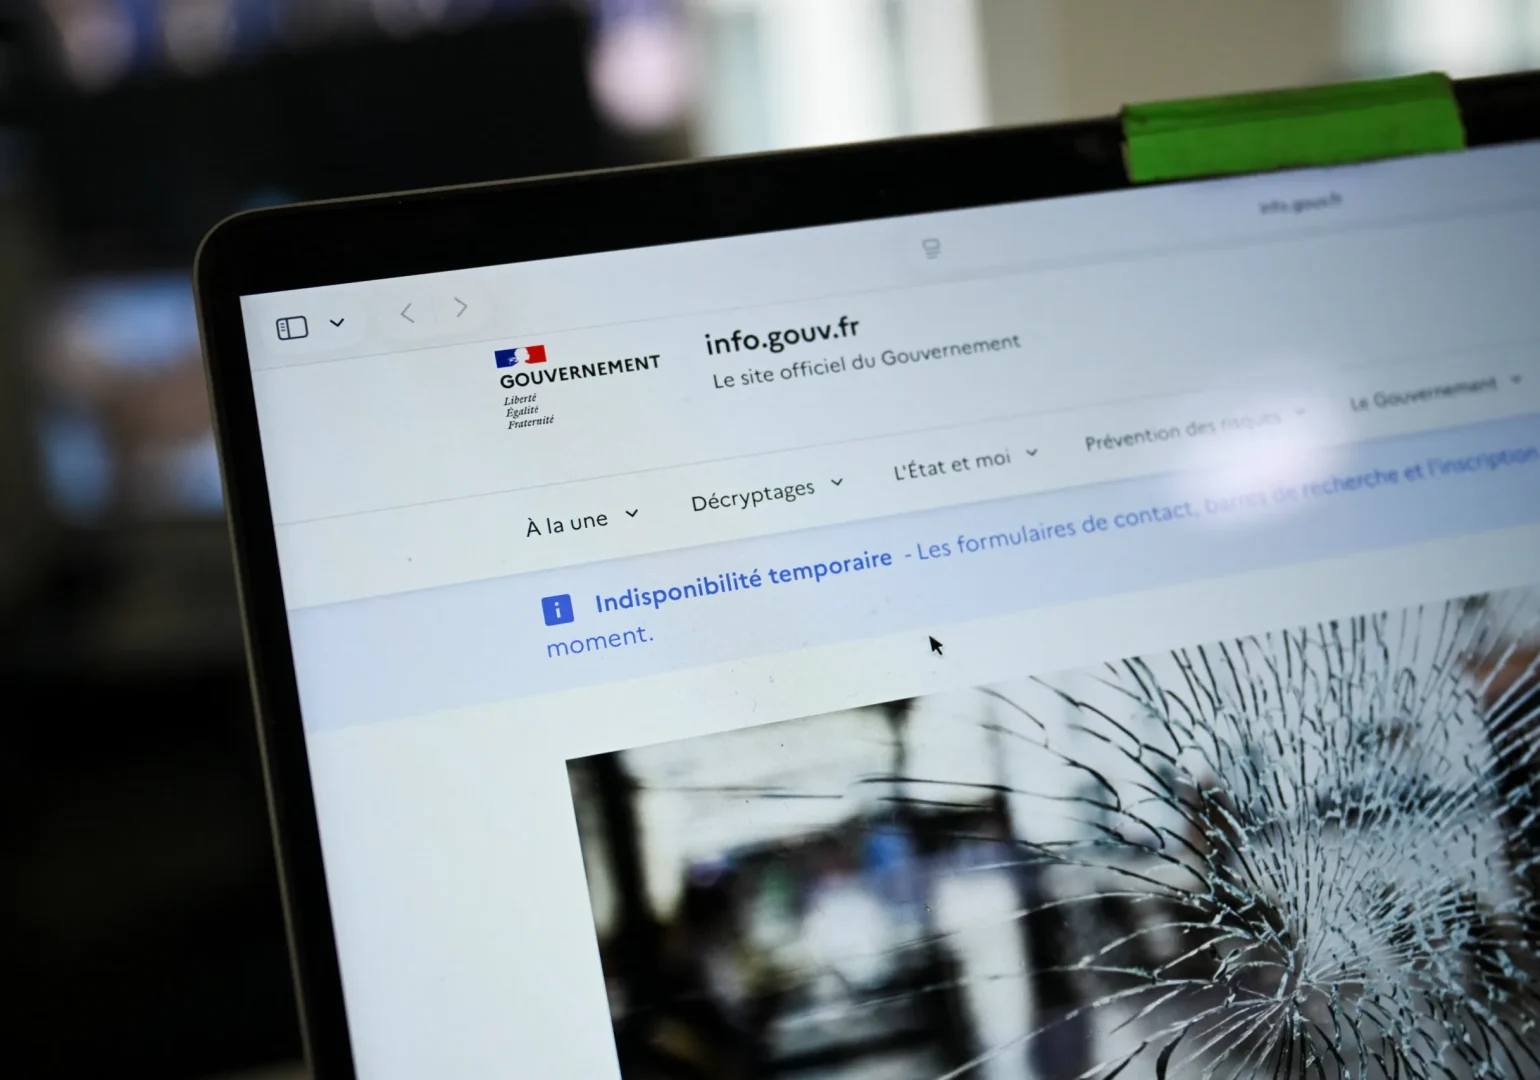
ოთხშაბათს ევროპაში სამთავრობო ვებგვერდების ნაწილი გაითიშა მას შემდეგ, რაც ვებტექნოლოგია PHP-ში უსაფრთხოების ორი კრიტიკული ხარვეზი გამოვლინდა. ევროკავშირის კიბერუსაფრთხოების უწყებებმა ორგანიზაციებს მოუწოდეს, დაუცველი ვებგვერდები დროებით გაეთიშათ, თუ უსაფრთხოების განახლებების დაუყოვნებლივ დაყენებას ვერ შეძლებდნენ.
PHP ვებპროგრამირების ერთ-ერთი ყველაზე გავრცელებული ენაა, რომელიც ვებგვერდების მუშაობას უზრუნველყოფს. მისი საშუალებით სერვერი ამუშავებს მომხმარებლის მოთხოვნას, აგენერირებს გვერდის შინაარსს და ბრაუზერს მზა ვებგვერდს უგზავნის. PHP უფასო, ღია კოდის მქონე პროგრამული ენაა, რომლის განვითარებასა და მხარდაჭერაში დამოუკიდებელი დეველოპერები მონაწილეობენ.
ტექნოლოგიური მონაცემების შემგროვებელი პლატფორმა W3Techs-ის თანახმად, PHP იმ ვებგვერდების თითქმის 70%-ში გამოიყენება, რომელთა პროგრამირების ენის იდენტიფიცირებაც შესაძლებელია. ის ასევე WordPress-ის საფუძველია — პლატფორმისა, რომელზეც ინტერნეტში არსებული ვებგვერდების დაახლოებით 40% მუშაობს. მათ შორისაა ბლოგები, მცირე ბიზნესის ვებგვერდები, ონლაინმაღაზიები, საინფორმაციო პორტალები და სამთავრობო საიტები.
მედიასააგენტო Reuters-ი მიმოიხილავს, რა საფრთხე შეიძლება წარმოქმნას PHP-ში გამოვლენილმა ხარვეზებმა.
რა საფრთხეს ქმნის აღმოჩენილი ხარვეზები?
აღსანიშნავია, რომ გუშინ PHP-ში გამოვლენილ ორივე ხარვეზს, CVSS v4.0-ის საერთაშორისო შეფასების სისტემით, 10-დან 9.2 ქულა მიენიჭა, რაც საფრთხის ძალიან მაღალ დონეზე მიუთითებს. ევროკავშირის კიბერუსაფრთხოების რეაგირების ჯგუფის, CERT-EU-ს განმარტებით, ხარვეზებმა კიბერთავდამსხმელს შესაძლოა ინტერნეტის დახმარებით, ანგარიშისა და პაროლის გარეშე, დაუცველ სერვერზე კოდის დისტანციურად გაშვების საშუალება მისცეს. ასეთ შემთხვევაში არსებობს ვებგვერდზე კონტროლის მოპოვების რისკი, რაც სერვერზე არსებულ მონაცემებს საფრთხის ქვეშ აყენებს.
PHP-ში არსებული ერთი ხარვეზი ერთდროულად მილიონობით სერვერს ხდის მოწყვლადს. ვებჰოსტინგის პროვაიდერ GoDaddy-ის შეფასებით, შესაძლო შედეგები მოიცავს მონაცემების მოპარვას, ვებგვერდის შინაარსის უნებართვო შეცვლასა და სერვერის მთლიანად კომპრომეტირებას. ამასთან, Cloudflare-ის ტექნოლოგიურმა დირექტორმა განაცხადა, რომ ხარვეზების გამოყენებით განხორციელებული თავდასხმების პირველი ნიშნები უკვე გამოიკვეთა.
პრობლემა განსაკუთრებით საყურადღებოა მცირე ვებგვერდების მფლობელებისთვის, რომლებსაც ხშირად კიბერუსაფრთხოების სპეციალისტები არ ჰყავთ. ბევრი მათგანი საერთო ჰოსტინგს იყენებს, სადაც სერვერის მართვასა და პროგრამული უზრუნველყოფის განახლებაზე პასუხისმგებლობა უშუალოდ მათ არ ეკისრებათ.
WordPress-ის უსაფრთხოების პლაგინის, Wordfence-ის გაფრთხილებით, ჩვეულებრივი ავტომატური განახლებები ამ კონკრეტული ხარვეზის გამოსწორებას ვერ უზრუნველყოფს. შესაბამისად, ვებგვერდების ადმინისტრატორებმა უნდა გადაამოწმონ PHP-ის ვერსია და უსაფრთხოების შესაბამისი განახლება დააყენონ. CERT-EU-ს რეკომენდაციით, თუ ორგანიზაცია დაუცველობის გამოსწორებას ვერ ახერხებს, მან დაზიანებული ვებგვერდი დროებით უნდა გათიშოს.
როგორ აღმოაჩინეს ხარვეზები?
პირველი ხარვეზის შესახებ PHP-ის დეველოპერებს კიბერუსაფრთხოების კომპანია Calif-მა 11 აგვისტოს აცნობა. კომპანიის განცხადებით, მკვლევრებმა დაუცველობა OpenAI-ის GPT-5.6 Sol მოდელის დახმარებით აღმოაჩინეს.
მეორე ხარვეზი დამოუკიდებლად გამოავლინა კიბერუსაფრთხოების კომპანია Wiz-მა, რომელიც Alphabet-ის საკუთრებაშია. კომპანიამ აღმოჩენის შესახებ PHP-ის დეველოპერებს 24 აგვისტოს შეატყობინა. მანაც ხელოვნური ინტელექტის მოდელები გამოიყენა.
Wiz-ის შეფასებით, ეს აღმოჩენები PHP-ში გამოვლენილ დაუცველობის ყველაზე სერიოზულ ხარვეზებს შორისაა და შესაძლოა, პროგრამული უზრუნველყოფის ისტორიაში ერთ-ერთ მნიშვნელოვან შემთხვევადაც ჩაითვალოს. კომპანიის თანახმად, ხარვეზები პროგრამულ უზრუნველყოფაში ათწლეულების განმავლობაში არსებობდა, თუმცა მათი რეალურად გამოყენების ალბათობის დასადასტურებლად რთული, რამდენიმე ეტაპისგან შემდგარი კვლევა გახდა საჭირო.
აშშ-ის პრეზიდენტ დონალდ ტრამპის ადმინისტრაციამ განაცხადა, რომ საკითხზე ფედერალურ უწყებებსა და ხელოვნური ინტელექტის წამყვან ლაბორატორიებთან ერთად მუშაობს, რათა უსაფრთხოების განახლების გაშვება დააჩქაროს. ადმინისტრაციამ ეს აღმოჩენა აშშ-ის მიერ „სუპერინტელექტის“ განვითარებისა და ეროვნული უსაფრთხოების გაძლიერების მნიშვნელობის მაგალითად წარმოაჩინა.

Forbes Georgia-ს აღმასრულებელი რედაქტორი